Domain ddr-seite.de kaufen?
Wir ziehen mit dem Projekt
ddr-seite.de um.
Sind Sie am Kauf der Domain
ddr-seite.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ddr-seite.de kaufen?
Was bedeutet TPM?
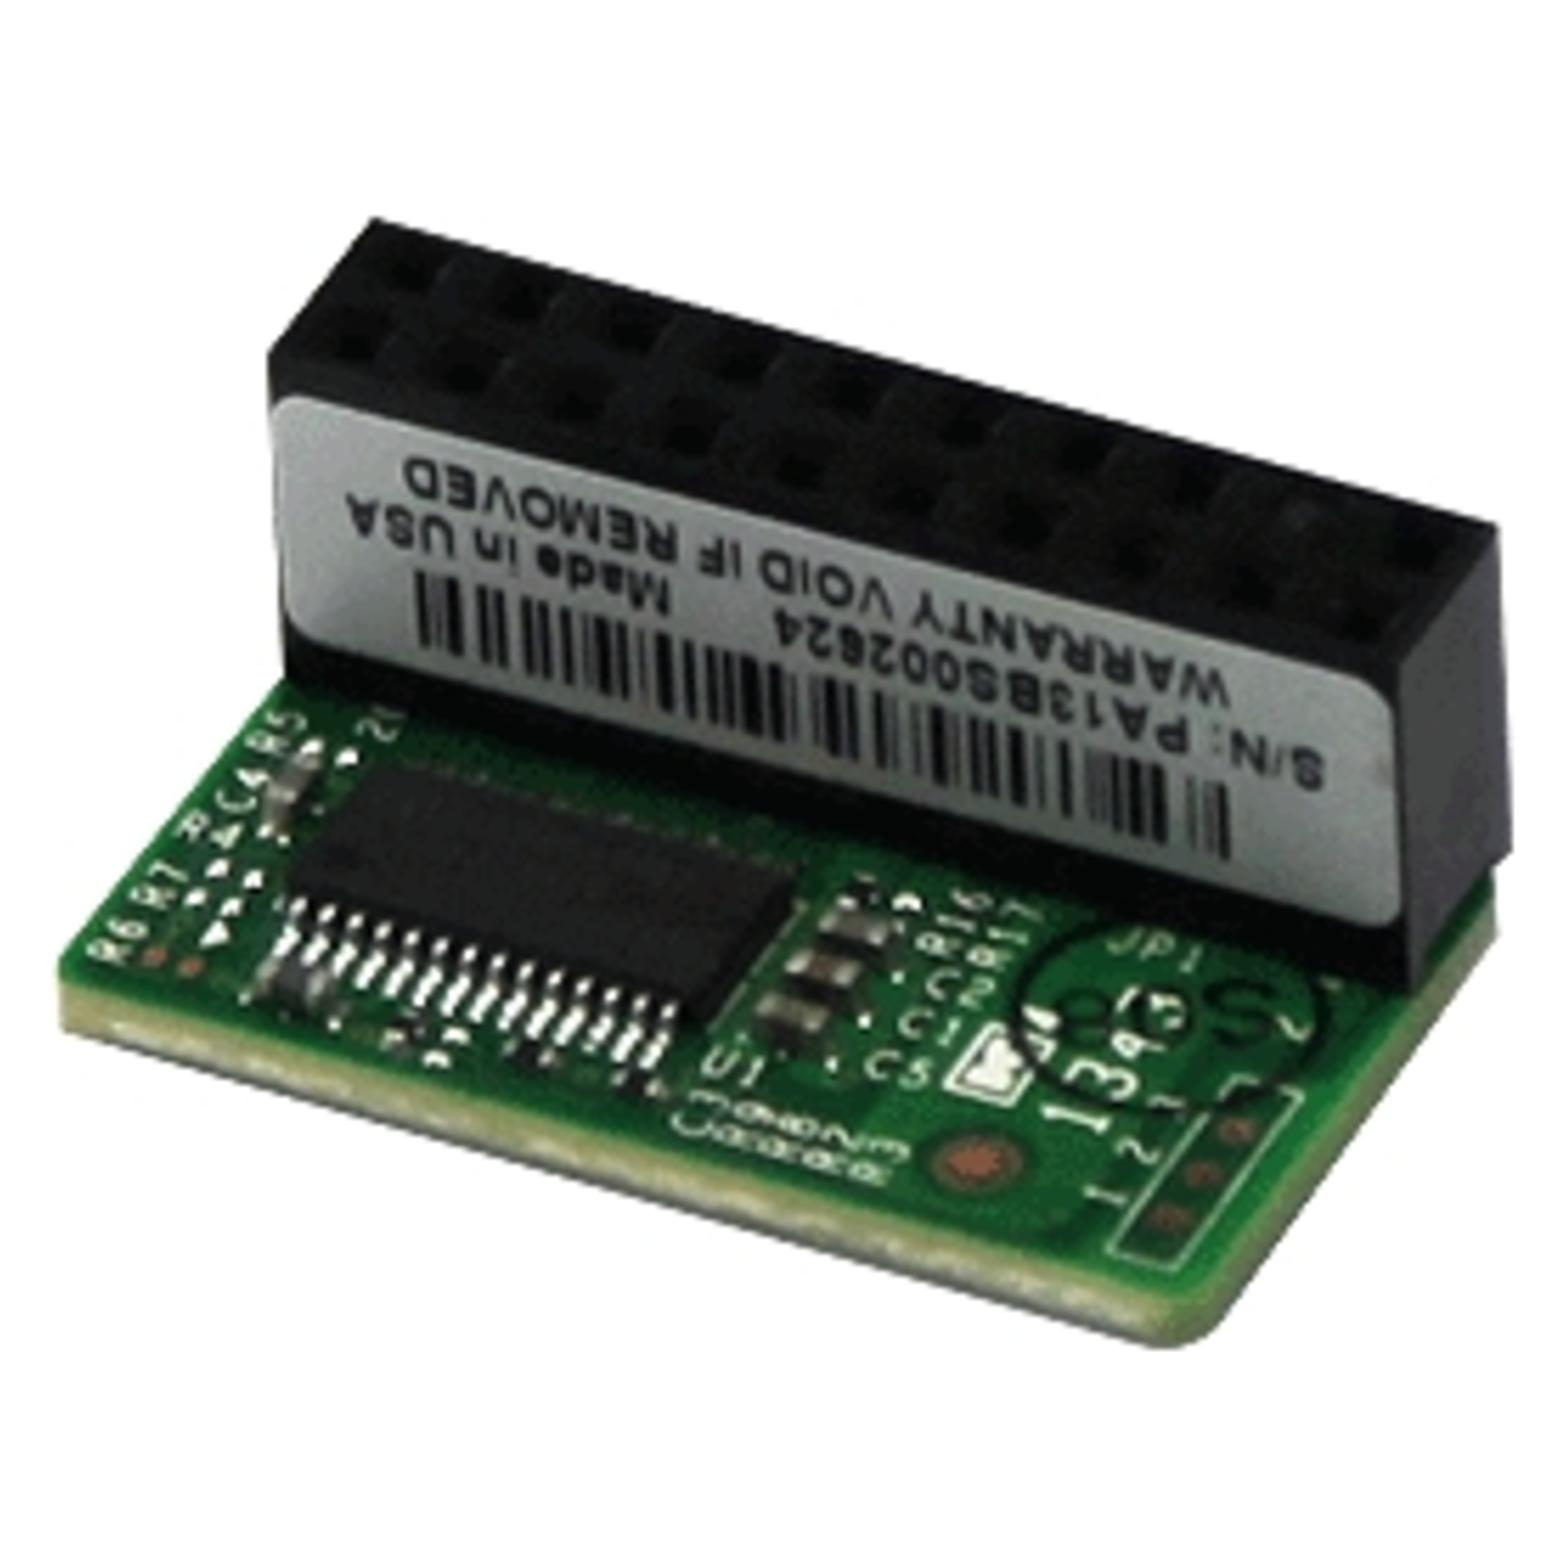
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Allgemeinwissen für Faule - 100 umfassende Themengebiete in Geschichte, Physik, Astronomie, Technologie, Kultur, Politik, Wirtschaft & vielem mehrAllgemeinwissen Für Faule - 100 Umfassende Themengebiete In Geschichte, Physik, Astronomie, Technologie, Kultur, Politik, Wirtschaft & Vielem Mehr Kurz Und Knackig Auf Den Punkt Gebracht - Inkl. Quiz Von Bernd Schneider, Büromüsli,...17,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Politik - Kultur - Alltag, Fachbücher von Jürgen BodelleDas Werk "Politik - Kultur - Alltag" von Jürgen Bodelle bietet eine tiefgehende Analyse der Jahre 2008 bis 2012, einer Zeit, die den Beginn einer neuen Ära markiert. Es beleuchtet die untrennbaren Verbindungen zwischen globalen Krisen, politischen Machtverschiebungen und den alltäglichen Erfahrungen der Menschen. Durch die Kombination von politischer Chronologie, kultureller Atmosphäre und Alltagsgeschichte wird das Buch zu einer umfassenden Zeitdiagnose, die über eine blosse Sammlung von Ereignissen hinausgeht. Leser*innen erhalten Einblicke in die komplexen Wechselwirkungen zwischen verschiedenen gesellschaftlichen Aspekten und deren Einfluss auf das Leben der Menschen in dieser entscheidenden Zeit. Die fundierte Analyse und die detaillierte Darstellung machen dieses Buch zu einer wertvollen Ressource für alle, die sich für die politischen und kulturellen Entwicklungen der letzten Jahre interessieren.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
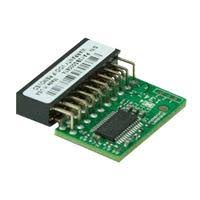
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Zeitschrift für Kulturmanagement: Kunst, Politik, Wirtschaft und Gesellschaft, Fachbücher von Steffen Tröndle HöhneDie jährlich in zwei Heften erscheinende, referierte Zeitschrift für Kulturmanagement initiiert und fördert eine wissenschaftliche Auseinandersetzung mit Kulturmanagement im Hinblick auf eine methodologische und theoretische Fundierung des Faches. Das international orientierte Periodikum nimmt nicht nur ökonomische Fragestellungen, sondern ebenso die historischen, politischen, sozialen und wirtschaftlichen Bedingungen und Verflechtungen im Bereich Kultur in den Blick. Explizit sind daher auch Fachvertreterinnen und -vertreter akademischer Nachbardisziplinen wie der Kultursoziologie und -politologie, der Kunst-, Musik- und Theaterwissenschaft, der Kunst- und Kulturpädagogik, der Wirtschaftswissenschaft etc. angesprochen, mit ihren Beiträgen den Kulturmanagementdiskurs kritisch zu bereichern.29,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wissen Tagesabreißkalender 2027 - Quizfragen aus Geschichte, Politik, Kultur, Technik und Sport- Jeden Tag Ein Bisschen Schlauer: Unser Wissenskalender Mit Spannenden Fragen Aus Allen Wichtigen Bereichen- Welche Antwort Ist Richtig? Was Passt Nicht Dazu? Welche Worte Fehlen Im Text? Täglich Andere Rätsel Lösen Und Spielerisch Die Grauen...13,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Ähnliche Suchbegriffe für Tpm
-
Allgemeinwissen für Faule - 100 umfassende Themengebiete in Geschichte, Physik, Astronomie, Technologie, Kultur, Politik, Wirtschaft & vielem mehrAllgemeinwissen Für Faule - 100 Umfassende Themengebiete In Geschichte, Physik, Astronomie, Technologie, Kultur, Politik, Wirtschaft & Vielem Mehr Kurz Und Knackig Auf Den Punkt Gebracht - Inkl. Quiz Von Bernd Schneider, Büromüsli,...17,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Politik - Kultur - Alltag, Fachbücher von Jürgen BodelleDas Werk "Politik - Kultur - Alltag" von Jürgen Bodelle bietet eine tiefgehende Analyse der Jahre 2008 bis 2012, einer Zeit, die den Beginn einer neuen Ära markiert. Es beleuchtet die untrennbaren Verbindungen zwischen globalen Krisen, politischen Machtverschiebungen und den alltäglichen Erfahrungen der Menschen. Durch die Kombination von politischer Chronologie, kultureller Atmosphäre und Alltagsgeschichte wird das Buch zu einer umfassenden Zeitdiagnose, die über eine blosse Sammlung von Ereignissen hinausgeht. Leser*innen erhalten Einblicke in die komplexen Wechselwirkungen zwischen verschiedenen gesellschaftlichen Aspekten und deren Einfluss auf das Leben der Menschen in dieser entscheidenden Zeit. Die fundierte Analyse und die detaillierte Darstellung machen dieses Buch zu einer wertvollen Ressource für alle, die sich für die politischen und kulturellen Entwicklungen der letzten Jahre interessieren.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.